貴社のAIエージェントは、今日どのように振る舞いましたか
Runtime AI & API Securityは、セキュリティチームがAIエージェント、MCP、APIトラフィックを把握し、本番環境におけるそのコンテキスト、振る舞い、意図を監視し、リアルタイムの脅威を検知し、調査・脅威ハンティング・対応を自動化することを支援するソリューションです。
概要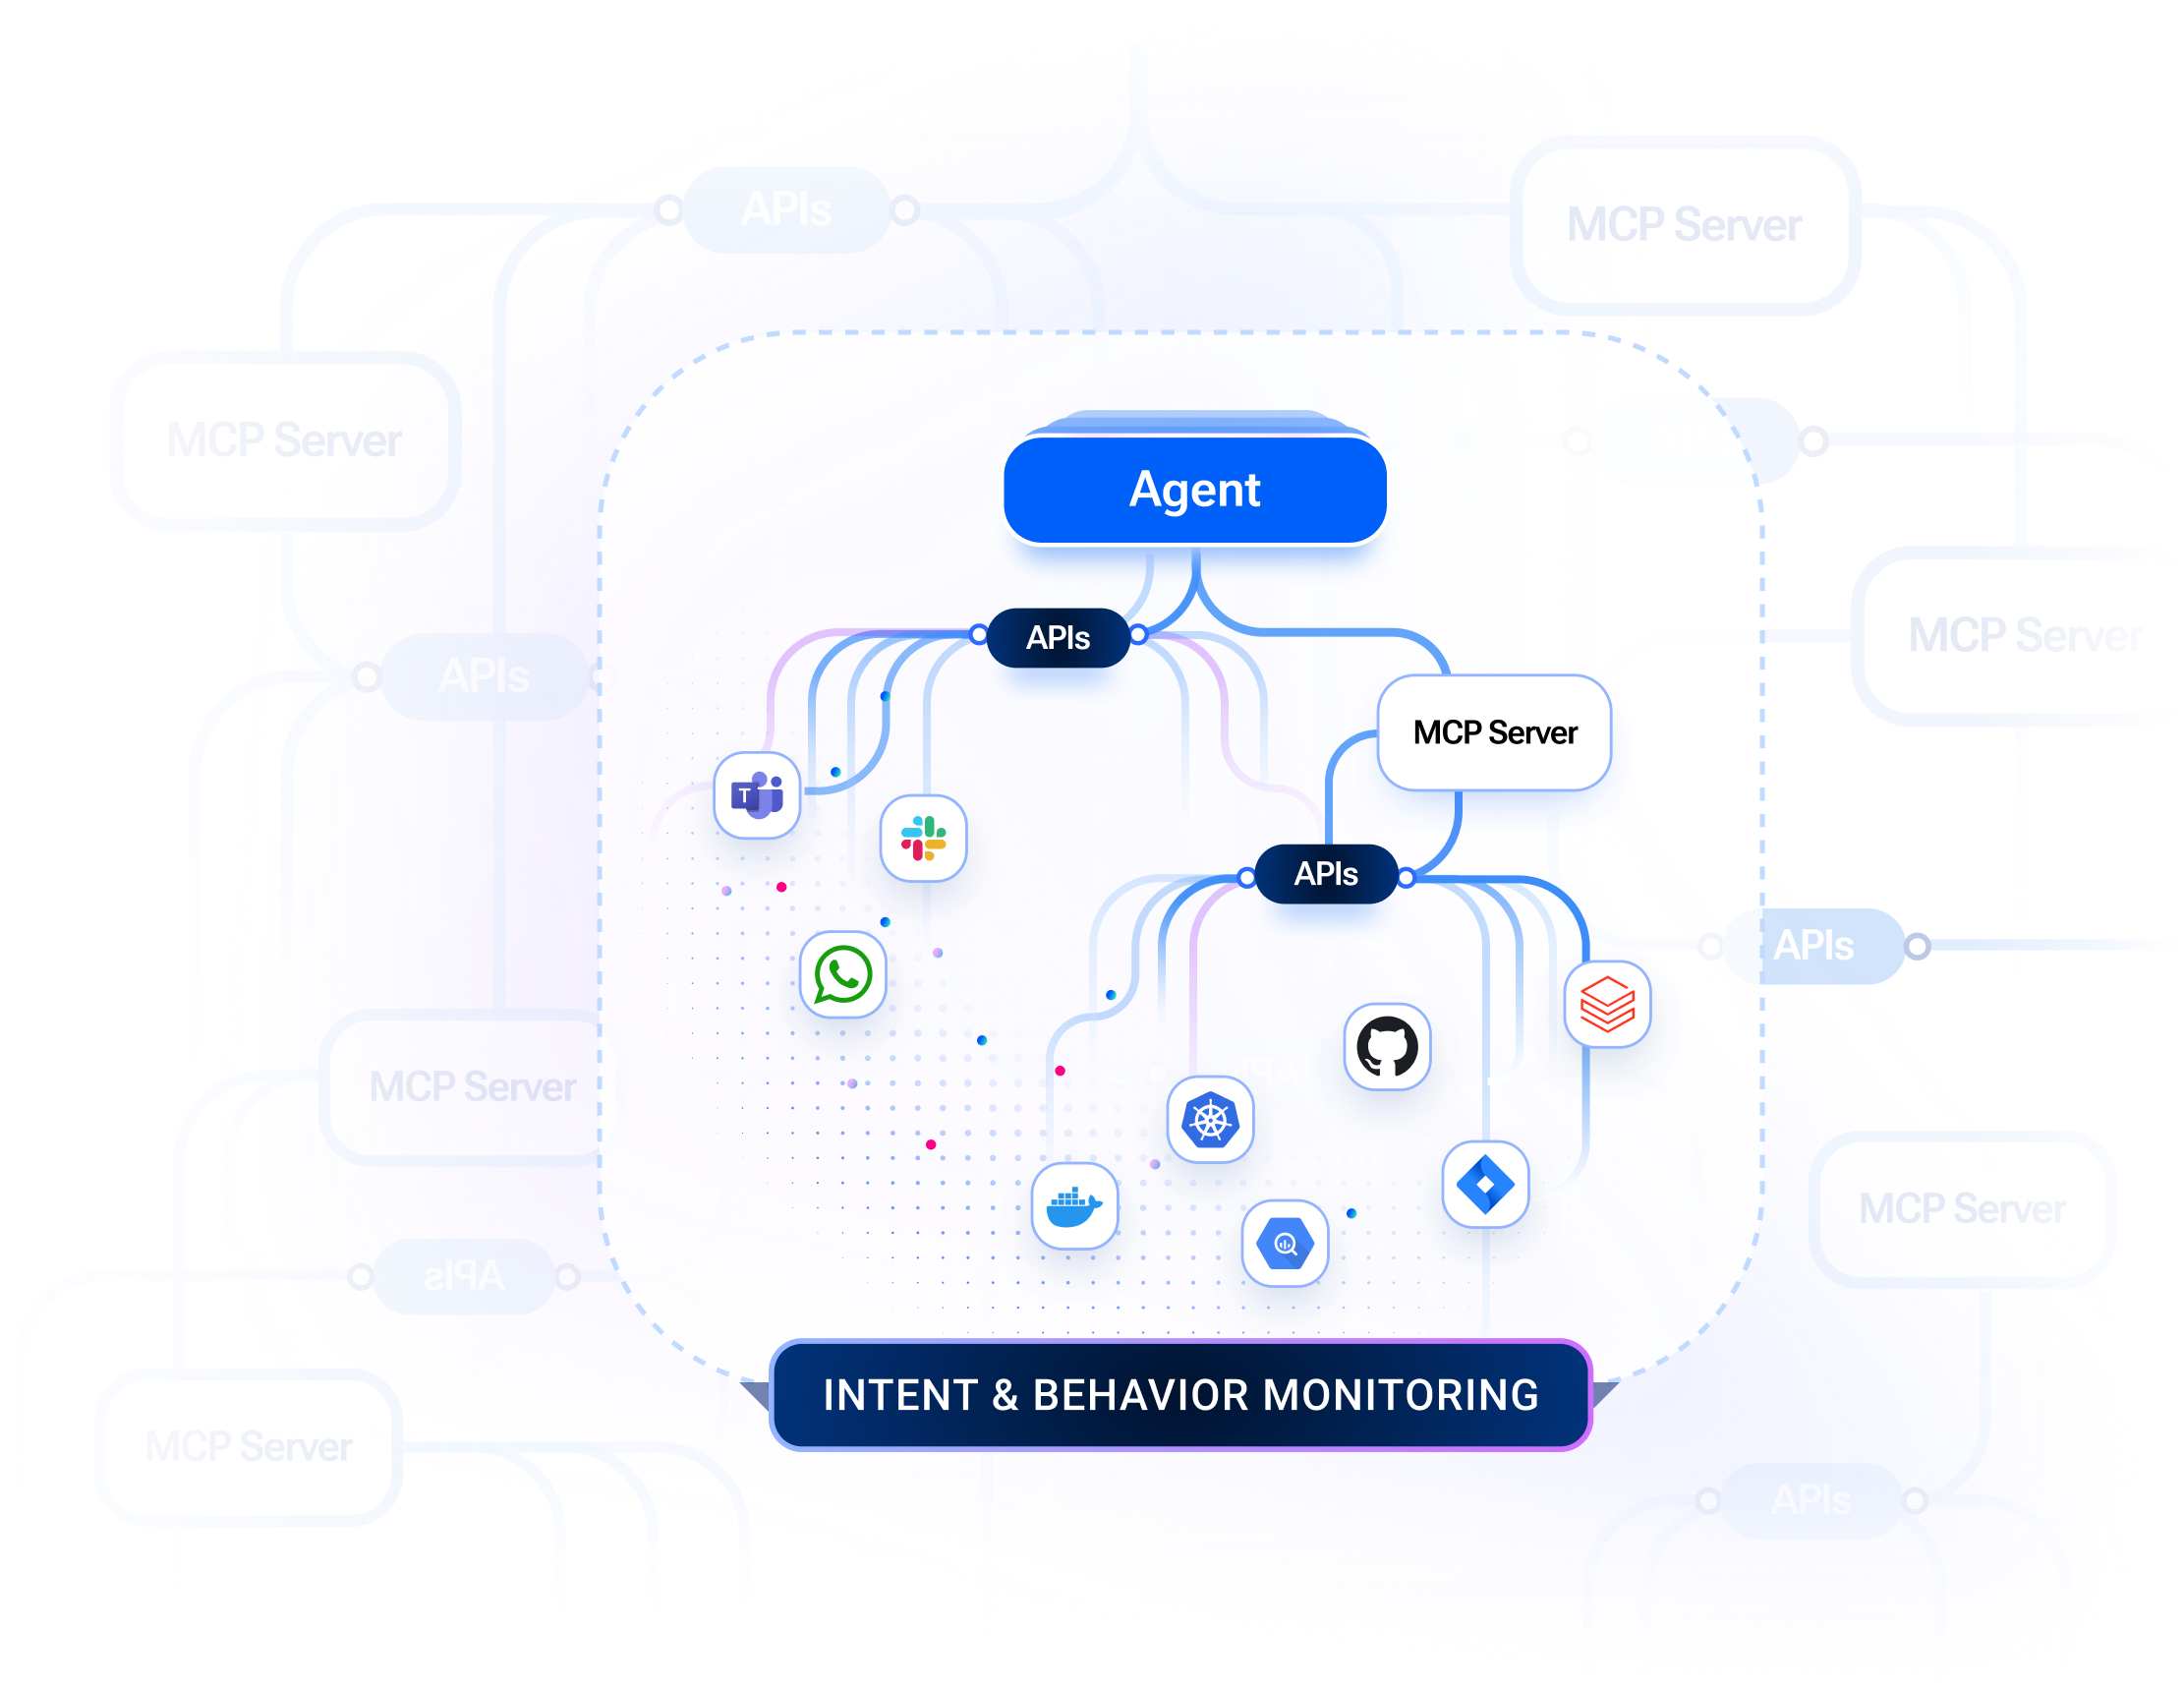
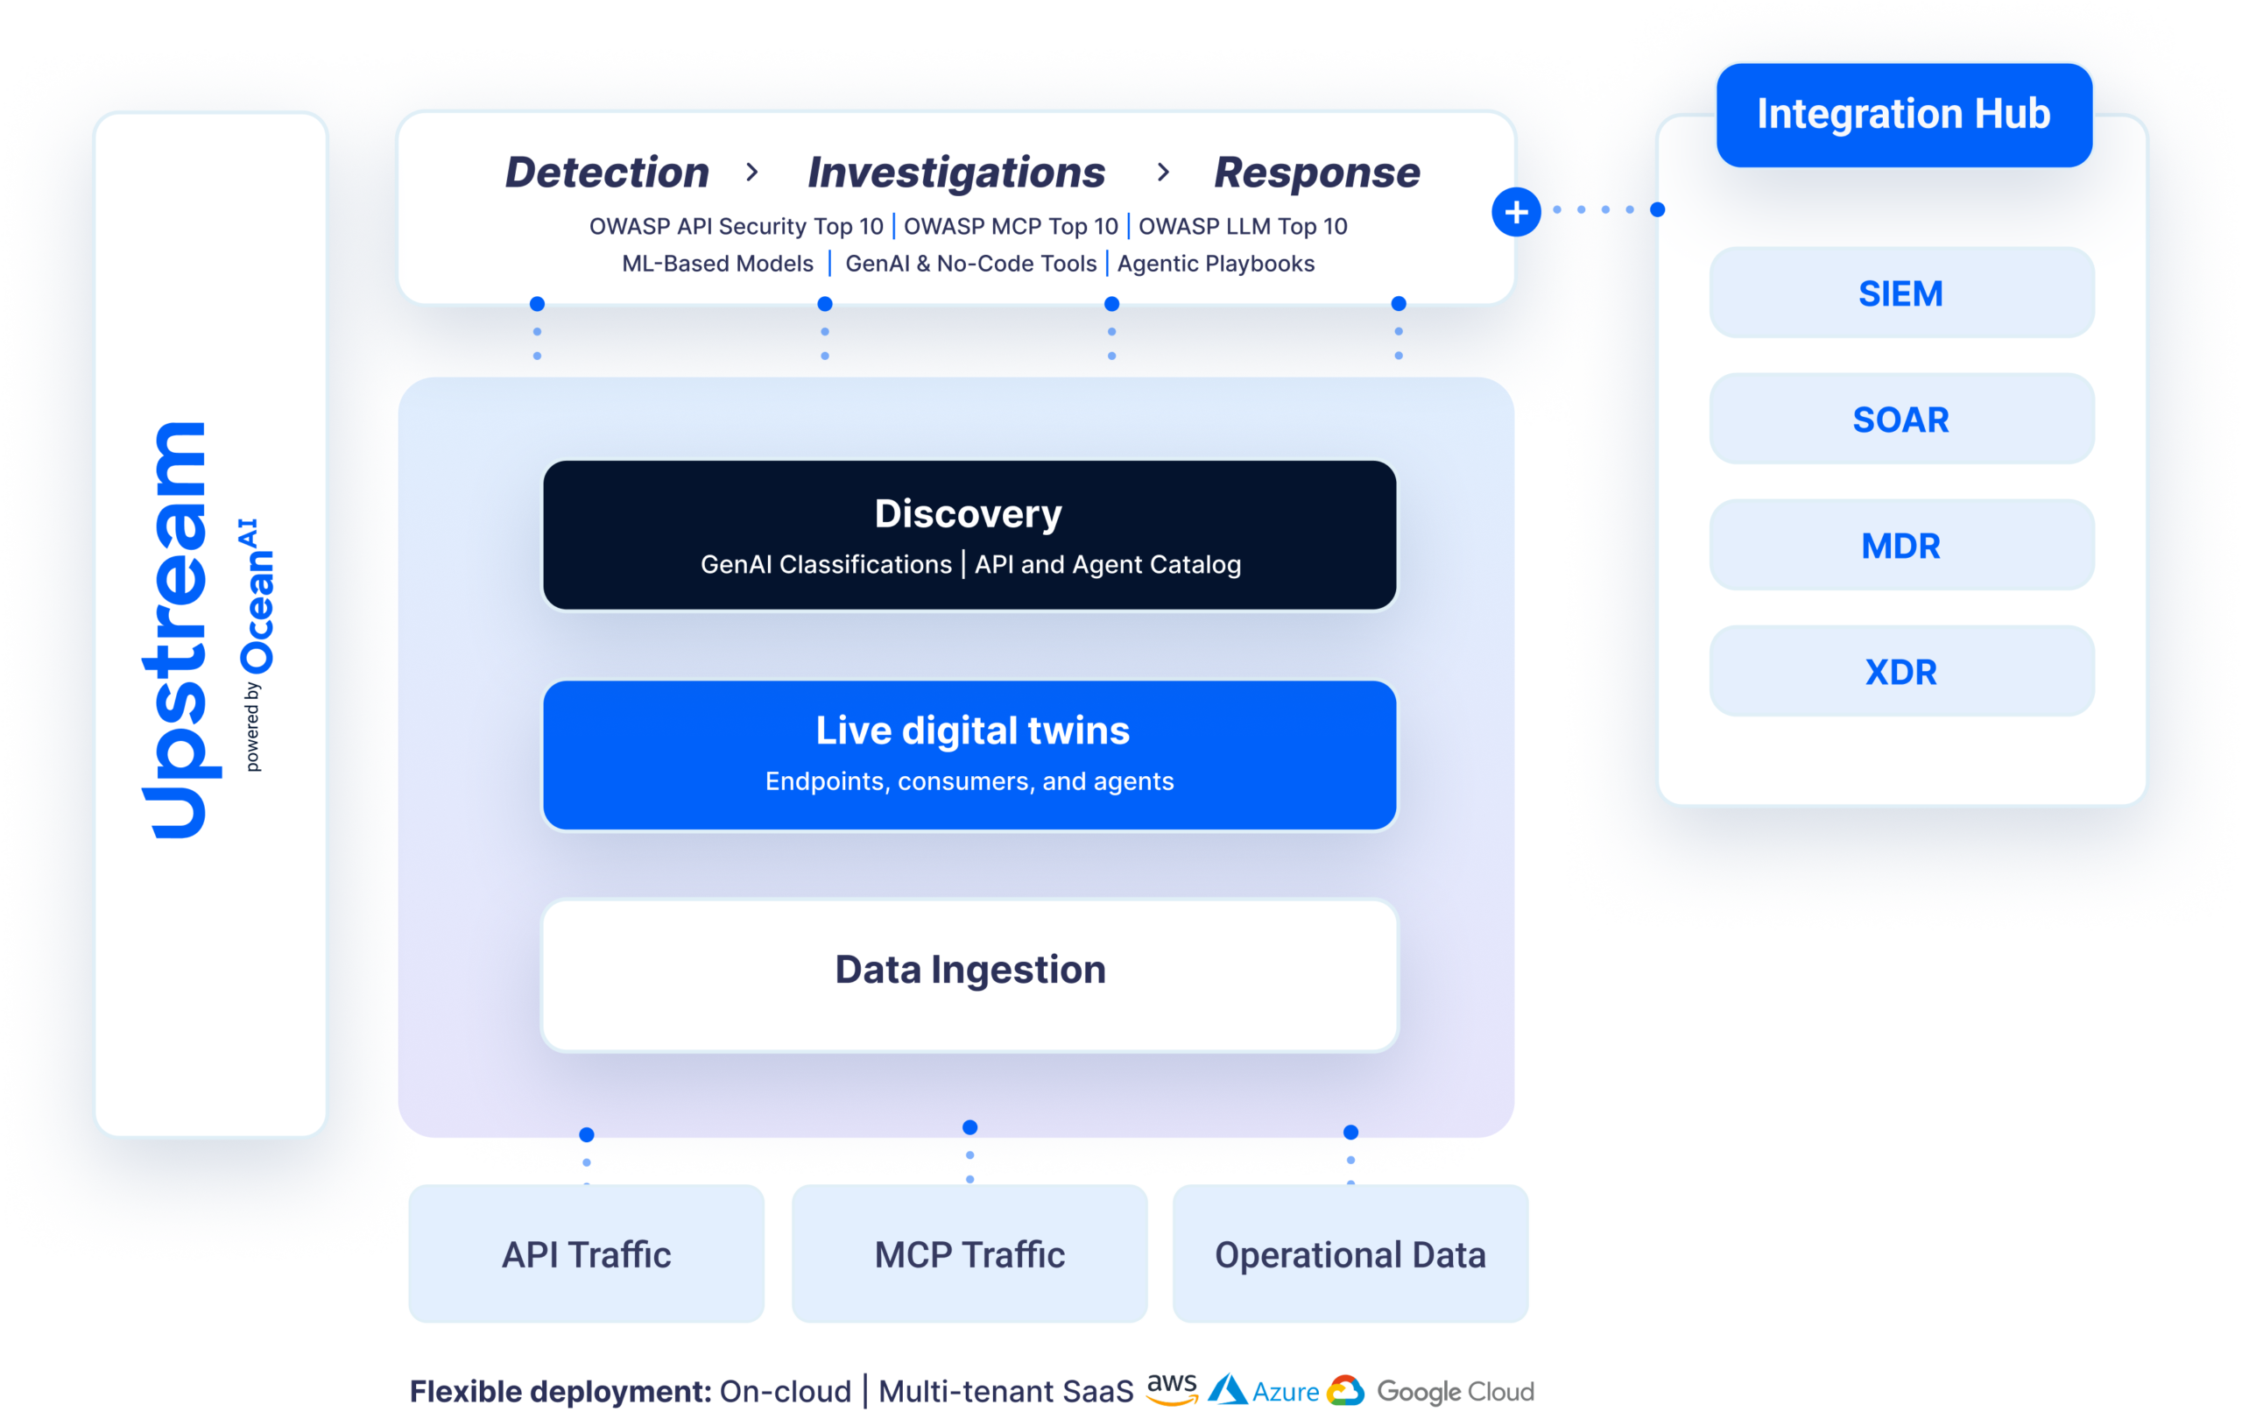
ステートフルな検知により、AIエージェント、MCP、APIトラフィックを運用データストリームとあわせて分析し、データからアクションに至るパイプライン全体を保護します。
Upstreamのライブ・デジタルツインは、資産、エンドポイント、コンシューマー、エージェントについて、履歴・コンテキスト・振る舞いに基づく表現を維持します。 本プラットフォームはすべてのトラフィックを監視し、エコシステム全体にわたるステートフルな分析を提供することで、より包括的でレジリエントなサイバーセキュリティ体制を支えます。
大規模かつ複雑な環境に対応する設計
月間数十億件のAPIトランザクションとMCPトラフィックの取り込み・分析実績を持つ本プラットフォームは、データ主権や規制要件に対応するため、SaaSとしても、お客様のクラウド環境内にも柔軟に導入できます。
エコシステム横断の高度な検出と振る舞いプロファイリング
APIエンドポイント、コンシューマー、MCP、エージェントを包括的に検出し、完全なカバレッジを実現します。さらに、資産を継続的にプロファイリングし、深いコンテキスト分析を可能にします。
ステートフルな脅威検知
ライブ・デジタルツインが資産のステートフルなモデルを構築して振る舞いのベースラインを確立し、実行フロー全体にわたって攻撃のシーケンスと意図を推定するMLベースの脅威検知を実現します。
エージェント型の脅威ハンティング、調査、対応
UpstreamのAIレイヤーであるOcean AIは、low-and-slow型の攻撃や未知のリスクに対応するLLM活用型のセキュリティワークフローを提供し、データのクエリ、インサイトの抽出、トリアージ、エージェント型ランブックの構築を可能にします。
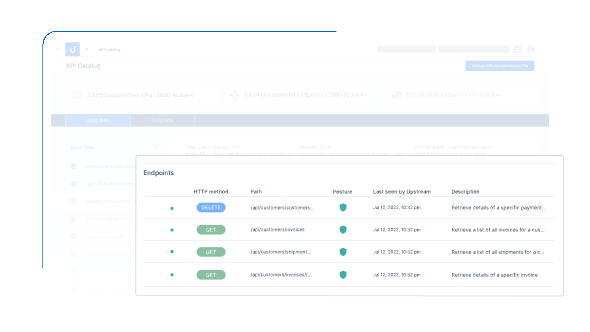
自動検出とカタログ化
すべてのエージェント、API、MCPトラフィックを特定、分類、監視します。
Upstreamは、トラフィックとログを取り込むことで全資産の包括的なインベントリを構築・維持し、文書化されていないツール、シャドー資産、ゾンビリソースを明らかにします。AIを活用した分類により、機能的な関係性、機密データの露出、高リスクな攻撃対象領域を網羅したライブカタログを維持します。
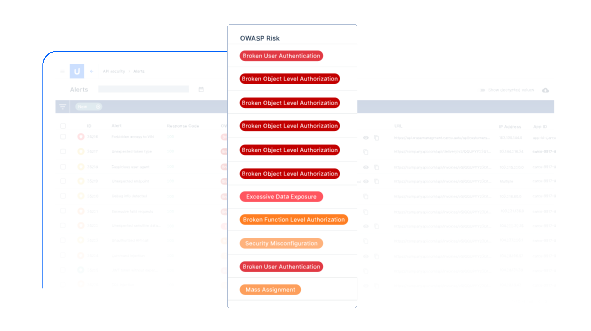
MLベースの検知
コンテキスト、振る舞い、意図をランタイムで分析し、既知および未知の脅威を明らかにします。
ライブ・デジタルツインとOcean AIを活用し、Upstreamはステートフルな MLベースの振る舞い分析を適用して、異常や攻撃パターンを検知します。APIトランザクションやMCPトラフィックを、推定された意図や振る舞いのベースラインと相関させることで、高度な攻撃、自動化された攻撃、またはlow-and-slow型の攻撃チェーンを示す異常、ビジネスロジックの悪用、連続的なアクティビティを特定します。API Security、MCP、LLMのOWASP Top 10をカバーし、ノーコードの検知ビルダーによってお客様固有のロジックにも柔軟に対応できます。
GenAIを活用したエージェント型のトリアージ、調査、脅威ハンティング
対話型のクエリでイベントを再構築し、影響を把握します。
資産間の相関分析を含む、トランザクションの完全なコンテキストと履歴を提供し、証拠や異常を追跡します。意図と振る舞いのベースライン、エージェントとツール間のインタラクションチェーン、ライブ・デジタルツインのシグナルによってイベントチェーンを再構築し、異常の検証とプロアクティブな脅威ハンティングを実現します。Ocean AIは、データ分類、アラートの解釈、トリアージ、クエリを備えた自然言語による調査をサポートします。
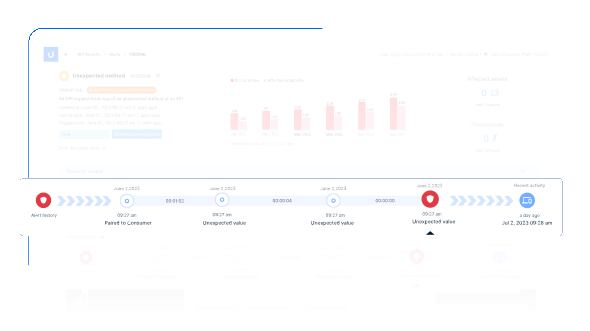
効果的な対応とエージェント型の修復
統合ワークフローと自動化されたランブックにより、修復を連携して実行します。
Upstreamは、SIEM、SOAR、WAF、APIゲートウェイ、その他のエンタープライズシステムと連携し、自動化された修復、またはヒューマン・イン・ザ・ループによる修復をサポートします。アクションには、コンシューマーやエージェントのブロックまたは隔離、トークンの失効、レート制限やポリシーの調整、外部システムへの詳細情報を付加したアラートの送信などが含まれます。
API Securityに関するよくあるご質問
AIとAPIのセキュリティで何より重要なのはコンテキストです。多くの場合、リスクは一連のアクションを分析し、それらをその影響や結果と相関させて初めて検知できます。Upstreamは、実行フロー全体にわたって必要なコンテキストと継続性を提供し、個別のステップとして見ると無害に見える悪意ある操作を防止します。
一般的なWAFはステートレスで、トランザクションを1件ずつ検査します。Upstreamは独自のライブ・デジタルツイン技術を用いて、エンドポイントとコンシューマーの振る舞いをステートフルかつコンテキストに基づいて分析します。これにより、一般的なWAFでは正規のトラフィックに見える、複雑なlow-and-slow型の攻撃チェーンを検知できます。
基盤となる可視性こそが、当社プラットフォームの中核です。Upstreamは、トラフィック、ドキュメント、運用ログを取り込むことで、包括的なAPIインベントリを自動的に構築します。このプロセスにより、文書化されていないAPI、シャドーAPI、ゾンビAPIを含む、すべてのアクティブなエンドポイントを明らかにします。また、カタログを継続的に更新し、データの露出や機能的な関係性を分類します。
UpstreamはAIエージェントをリアルタイムで監視し、その動作が安全かつセキュアであることを確保します。エージェントとその物理的な影響との関係を追跡することで、システムの動作を変化させるプロンプトインジェクションなどの逸脱を検知します。
はい。すべてカスタマイズ可能な豊富な事前設定済みの検知器に加え、ノーコードかつGenAIを活用した検知器ビルダーを備えています。これにより、コードを一行も書くことなく、独自のビジネスロジック、不正利用の試み、運用上のリスクに合わせた検知器を作成できます。
いいえ。Upstreamは、レイテンシーへの影響がゼロのクラウドネイティブなソリューションとして設計されています。本プラットフォームは通常、ゲートウェイやロードバランサーからのトラフィックミラーリング、または軽量エージェントを介してデータを取り込みます。これにより、重要なアプリケーションの高速性と応答性を維持したまま、万全のセキュリティ監視を実現します。
Ocean AIは、調査を効率化する専用のGenAIおよびエージェント型AIツールを提供します。アナリストは自然言語によるクエリでイベントチェーンを再構築し、異常の根本原因を迅速に把握できます。また、GenAIによる要約やアラートの解釈を提供し、脅威の範囲と影響を大規模に判断できるよう支援します。
お客様固有の規制要件やPII要件に対応できるよう、柔軟な導入形態をご用意しています。マルチテナント型のSaaSモデルを選択することも、お客様自身のプライベートクラウド環境内に直接導入することも可能です。本アーキテクチャは大規模な運用を前提に構築されており、多様なインフラストラクチャにわたって月間数十億件のAPIトランザクションを処理できます。